سیتیزن لب در ۱۵ اکتبر ۲۰۲۶ شواهد فنی نصب جاسوسافزار کاندیرو از راه تبلیغات هدفمند و بدون کلیک کاربر را منتشر کرد؛ تحقیقی که نقش واسطهای شرکت دیسکاور تک در هدفگیری دستگاههای الجزیره را نشان میدهد.
حملات الجزیره به سالهای ۲۰۲۴ و ۲۰۲۵ برمیگردد
دستکم ۴۵ دستگاه در شبکهٔ الجزیره در سالهای ۲۰۲۴ و ۲۰۲۵ هدف این حملات قرار گرفتهاند. این بازه، زمان وقوع حملات است؛ تاریخ ۱۵ اکتبر به انتشار عمومی یافتهها مربوط میشود. سیتیزن لب میگوید با اطمینان بالا، مسیر حمله را به تبلیغات شرکت اسرائیلی دیسکاور تک و جاسوسافزار کاندیرو مرتبط کرده است.
این مرکز پژوهشی دانشگاه تورنتو روش را AdFection نامیده است. تازگی گزارش در ارائهٔ شواهد فنی از حملهای واقعی است: پیشتر نیز دربارهٔ استفاده از تبلیغات برای رساندن جاسوسافزار گزارشهایی منتشر شده بود، اما این تحقیق، به گفتهٔ سیتیزن لب، نخستین تأیید فنی عمومیِ چنین آلودگیای از مسیر تبلیغات هدفمند است.
دیسکاور تک، واسطهٔ هدفگیری تبلیغاتی و جاسوسافزار
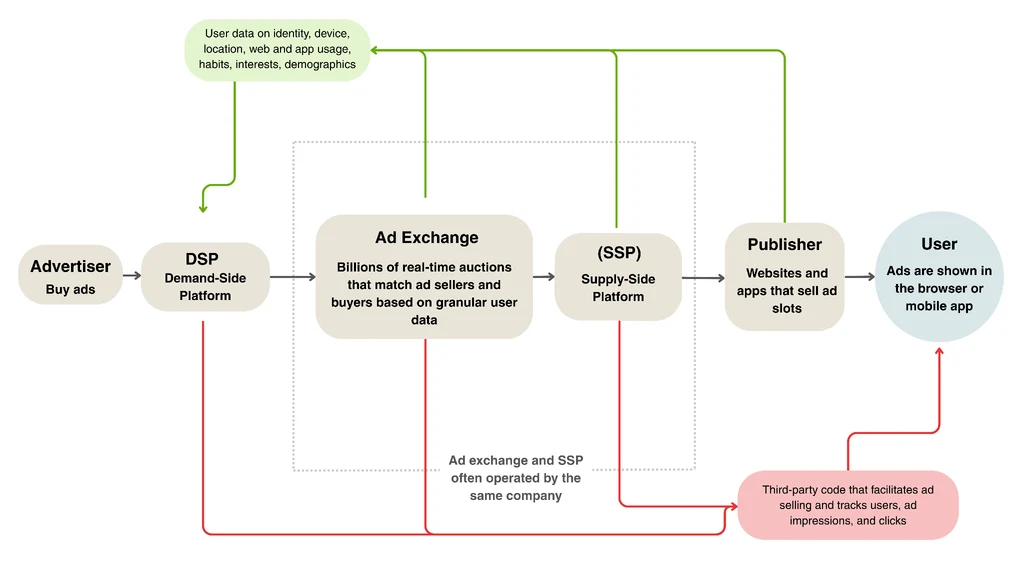
در تبلیغات آنلاین، جای نمایش هر آگهی میتواند در کسری از ثانیه به مزایده گذاشته شود. اطلاعاتی مثل آیپی و شناسهٔ تبلیغاتی به خریدار کمک میکند آگهی را به دستگاه مشخصی برساند. دیسکاور تک از همین امکانات متعارف استفاده میکرد تا محتوای خود را در وبسایتها و برنامهها نمایش دهد.
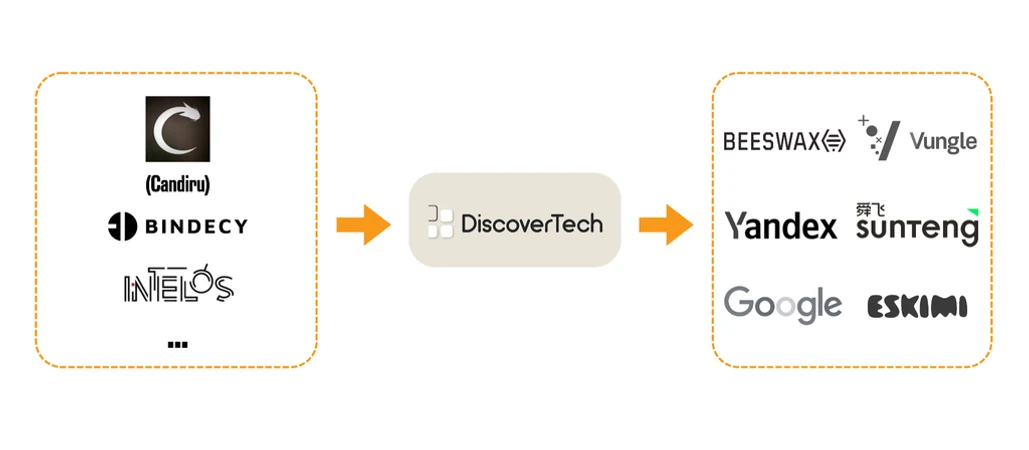
طبق یافتههای پژوهشگران، سامانهٔ Controlium این شرکت امکان انتخاب هدف بر اساس شناسهٔ تبلیغاتی گوشی، شناسهٔ کوکی مرورگر یا آیپی را فراهم میکرد. پس از بارگذاری آگهی، کد همراه آن با سرور تماس میگرفت؛ سرور هم تصمیم میگرفت کد بیشتری برای آن دستگاه بفرستد یا پاسخی خالی برگرداند.
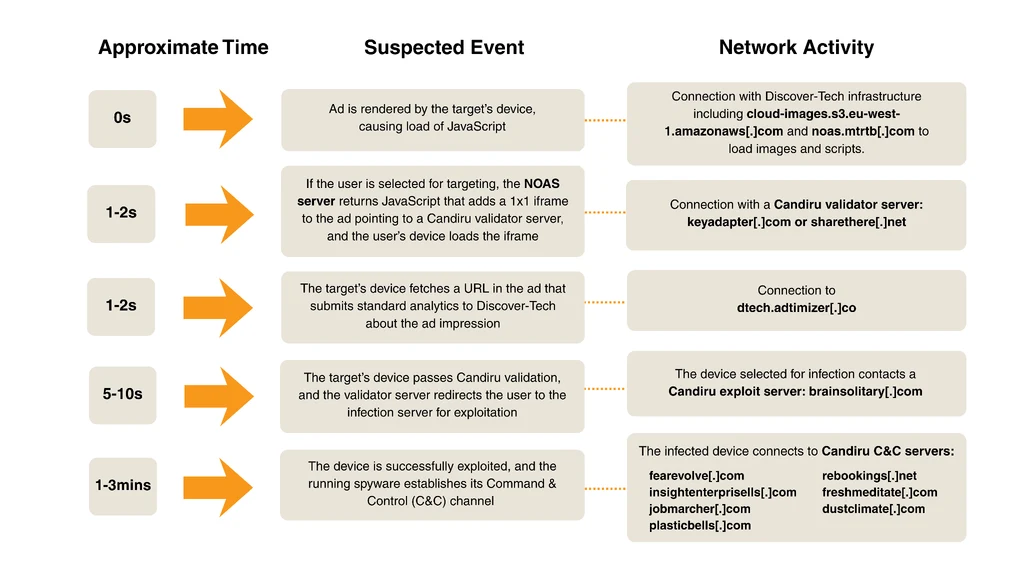
کانفیانت، شرکت فعال در امنیت تبلیغات آنلاین، نیز جمعآوری مشخصات دستگاه و ارتباط رمزگذاریشده برای دریافت دستورهای بعدی را مستند کرده است. این انتخاب چندمرحلهای توضیح میدهد چرا دو نفر میتوانستند تبلیغ مشابهی ببینند، اما کد بعدی تنها برای دستگاه انتخابشده ارسال شود. کاربر برای آغاز این مسیر نیازی به کلیک روی آگهی نداشت.
نمایش گستردهٔ تبلیغ، شمار آلودگیها را مشخص نمیکند
در پروندهٔ الجزیره، لاگهای شبکه ابتدا ارتباط با زیرساخت تبلیغاتی و سپس تماس با سرورهای بررسی هدف و فرماندهی کاندیرو را ثبت کردهاند. از یکی از دستگاههای آلوده هم یک فایل DLL ویندوزی به دست آمده است؛ شباهت کد و زیرساخت آن با نمونههای قبلی، مبنای انتساب با اطمینان بالا به کاندیرو بوده است.
بررسی سوابق مزایدههای تبلیغاتی در فاصلهٔ مارس تا ژوئن ۲۰۲۶ نشان میدهد آگهیهای دیسکاور تک در نزدیک به ۲۰۰ هزار وبسایت و اپلیکیشن اندروید و iOS نمایش داده شدهاند. این عدد گسترهٔ توزیع تبلیغ را نشان میدهد و تعداد دستگاههای آلوده از آن به دست نمیآید. کانفیانت هم تصریح کرده که زنجیرهٔ کامل نفوذ را در حملات واقعی ثبت نکرده است.
پس نمیتوان نمایش آگهی در اندروید و iOS را مدرک آلودگی گوشی دانست یا از این یافتهها، آلودگی مشخصی در ایران نتیجه گرفت.
گوگل دسترسی دیسکاور تک را قطع کرد
گوگل در پاسخی که سیتیزن لب منتشر کرده، میگوید دسترسی دیسکاور تک به بسترهای مبادلهٔ تبلیغاتی خود را قطع کرده و هشدارهای Safe Browsing را برای دامنههای شناختهشدهٔ این مجموعه فعال کرده است. قطع دسترسی در اوایل اکتبر، پیش از انتشار عمومی تحقیق، انجام شد.
نام شرکت از فهرست فروشندگان IAB Europe، نهاد صنفی تبلیغات اروپا، نیز حذف شده است. حضور قبلی دیسکاور تک در فهرست شرکتهای تأییدشده، لزوم نظارت بر رفتار واسطههای تبلیغاتی پس از پذیرش آنها را برجسته میکند.
ژروم دانگو، مدیر فناوری کانفیانت، در گفتوگو با سایبرسکوپ میگوید ابزارهای دفاعی صنعت عمدتاً برای مقابله با کلاهبرداری و حملات با انگیزهٔ مالی آماده شدهاند و برای تهدید جاسوسی آمادگی مشابهی ندارند. او خواستار بازنگری صنعت در مسئولیتش نسبت به دادههای جمعآوریشده و سوءاستفاده از آنهاست.
اهمیت AdFection برای کاربران این است که احتیاط هنگام کلیککردن، همهٔ مسیرهای خطر را پوشش نمیدهد. ناشران وب و سازندگان برنامه هم باید دسترسی واسطههای تبلیغاتی به داده و اجرای کد را بخشی از امنیت سرویس خود بدانند.